Domain mbbs.de kaufen?
Wir ziehen mit dem Projekt
mbbs.de um.
Sind Sie am Kauf der Domain
mbbs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mbbs.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
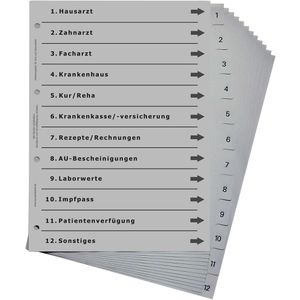
europrotokoll Versicherungsregister A4, 1-12, Arzt und Gesundheit, Kunststoff, 12-teilig, grauGraues Zahlen-Register aus Kunststoff im Format A4 Mit vorgedrucktem Deckblatt rund um den Bereich Arzt und Gesundheit Praxisnahe Unterteilung in 12 unterschiedliche Kategorien Zahlenaufdruck 1 bis 12 auf den Taben und 4-fach Lochung Merkmale: Material: Kunststoff weitere Produktinformationen: Teilung: 12-teilig Maße: 226 x 297 mm (BxH)5,94 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
europrotokoll Rückenschilder Arzt und Gesundheit, 53 x 186 mm, Einsteckschild, 10 StückEinsteckschild passend für 8 cm DIN A4 Ordner mit Einstecktaschen Ideal zum optischen und inhaltlichen Organisieren Ihrer Ordnerschränke- und Regale Aus stabilem und edlem Satin-Karton (190 g/m²) Moderne und aufgeräumte Optik Merkmale: geeignet für: Ordner A4 Ausführung: zum Einstecken Breite: breit Länge: kurz Farbe: grau, schwarz, weiß weitere Produktinformationen: Hafteigenschaft: nicht klebend Anzahl Rückenschilder: 10 Stück Maße: 53 x 186mm (BxH)8,73 €*Versand: 8,91 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hochmeister, Manfred: Forensische Medizin für Studium und PraxisForensische Medizin für Studium und Praxis , Die Forensische Medizin hat sich in den letzten Jahrzehnten grundlegend gewandelt und sich international vom "Detektiv mit dem Skalpell" zu einer multidisziplinären High-Tech-Wissenschaft entwickelt. Das Spektrum in Wissenschaft und Praxis reicht von der Aufklärung plötzlicher natürlicher sowie gewaltsamer Todesfälle und der Beurteilung von Körperverletzungen bis zur Begutachtung medizinischer Behandlungsfehler. Die chemisch-toxikologische Untersuchung von Alkohol, Suchtmitteln, Medikamenten und Giften sowie die DNA-Analyse biologischer Spuren sind dabei ebenso bedeutsam wie die Obduktion. Die sich aus der zivil- und strafrechtlichen Praxis ergebenden speziellen Fragestellungen sind der "klassischen" Medizin, Chemie oder Biologie meist fremd, weshalb sie in der forensischen Medizin erforscht, validiert, angewandt und gelehrt werden müssen. Der Inhalt dieses Buches gibt einen umfassenden Einblick in das Fach, welches durch enge Verbindung von Wissenschaft und Praxis ständig weiterentwickelt werden muss. Einer optimal ausgestatteten, akkreditierten und international orientierten forensischen Medizin kommt in unserer Gesellschaft eine immer größere Bedeutung zu. , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2., aktualisierte Auflage, Erscheinungsjahr: 200710, Produktform: Kartoniert, Autoren: Hochmeister, Manfred~Grassberger, Martin~Stimpfl, Thomas, Auflage: 07002, Auflage/Ausgabe: 2., aktualisierte Auflage, Fachschema: Forensik~Gericht (juristisch) / Forensik, Fachkategorie: Klinische und Innere Medizin~Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 299, Breite: 209, Höhe: 16, Gewicht: 1104, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
europrotokoll Versicherungsregister A4, 1-12, Arzt und Gesundheit, Kunststoff, 12-teilig, grauGraues Zahlen-Register aus Kunststoff im Format A4 Mit vorgedrucktem Deckblatt rund um den Bereich Arzt und Gesundheit Praxisnahe Unterteilung in 12 unterschiedliche Kategorien Zahlenaufdruck 1 bis 12 auf den Taben und 4-fach Lochung Merkmale: Material: Kunststoff weitere Produktinformationen: Teilung: 12-teilig Maße: 226 x 297 mm (BxH)5,94 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
europrotokoll Rückenschilder Arzt und Gesundheit, 53 x 186 mm, Einsteckschild, 10 StückEinsteckschild passend für 8 cm DIN A4 Ordner mit Einstecktaschen Ideal zum optischen und inhaltlichen Organisieren Ihrer Ordnerschränke- und Regale Aus stabilem und edlem Satin-Karton (190 g/m²) Moderne und aufgeräumte Optik Merkmale: geeignet für: Ordner A4 Ausführung: zum Einstecken Breite: breit Länge: kurz Farbe: grau, schwarz, weiß weitere Produktinformationen: Hafteigenschaft: nicht klebend Anzahl Rückenschilder: 10 Stück Maße: 53 x 186mm (BxH)8,73 €*Versand: 8,91 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hochmeister, Manfred: Forensische Medizin für Studium und PraxisForensische Medizin für Studium und Praxis , Die Forensische Medizin hat sich in den letzten Jahrzehnten grundlegend gewandelt und sich international vom "Detektiv mit dem Skalpell" zu einer multidisziplinären High-Tech-Wissenschaft entwickelt. Das Spektrum in Wissenschaft und Praxis reicht von der Aufklärung plötzlicher natürlicher sowie gewaltsamer Todesfälle und der Beurteilung von Körperverletzungen bis zur Begutachtung medizinischer Behandlungsfehler. Die chemisch-toxikologische Untersuchung von Alkohol, Suchtmitteln, Medikamenten und Giften sowie die DNA-Analyse biologischer Spuren sind dabei ebenso bedeutsam wie die Obduktion. Die sich aus der zivil- und strafrechtlichen Praxis ergebenden speziellen Fragestellungen sind der "klassischen" Medizin, Chemie oder Biologie meist fremd, weshalb sie in der forensischen Medizin erforscht, validiert, angewandt und gelehrt werden müssen. Der Inhalt dieses Buches gibt einen umfassenden Einblick in das Fach, welches durch enge Verbindung von Wissenschaft und Praxis ständig weiterentwickelt werden muss. Einer optimal ausgestatteten, akkreditierten und international orientierten forensischen Medizin kommt in unserer Gesellschaft eine immer größere Bedeutung zu. , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2., aktualisierte Auflage, Erscheinungsjahr: 200710, Produktform: Kartoniert, Autoren: Hochmeister, Manfred~Grassberger, Martin~Stimpfl, Thomas, Auflage: 07002, Auflage/Ausgabe: 2., aktualisierte Auflage, Fachschema: Forensik~Gericht (juristisch) / Forensik, Fachkategorie: Klinische und Innere Medizin~Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 299, Breite: 209, Höhe: 16, Gewicht: 1104, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hecht, habil Karl: Gesundheit ist mehr als Medizin Band 2Gesundheit ist mehr als Medizin Band 2 , Die gesamte westliche medizinische Wissen- schaft ignoriert die Ganzheit des Menschen und dessen psychobiologischen Funktionen. Das ist ein großer Irrtum. Diese Situation beschrieb Friedrich Cramer, ehemaliger Direktor des Max-Planck-Instituts für expe- rimentelle Medizin und Genforscher: "Das Gros der Wissenschaftler denkt ausschließ- lich partikular. Sie sind so organisiert, dass sie das Spezialwissen fördern. Aber Weisheit kommt nur aus Gesamtschau. ... Lebenswis- senschaft kann niemals partikular sein. Sie ist immer ganzheitlich. Mag sein, dass sie dann von den so genannten exakten Wissenschaf- ten belächelt und nicht für voll genommen wird. Das müssen wir auf uns nehmen, denn wir haben es mit Lebendigem zu tun. Für das wir Verantwortung tragen." Nicht die Details, die Spezialisierung bringt die Wissenschaft im Allgemeinen und die Medizin im Speziellen voran, sondern die Gesamtsicht auf den kranken Menschen und seine Umstände. Gesundheit ist mehr als die Summe von medizinischen Einzeldisziplinen und den Diagnosen verschiedener Fachärzte. Ein gesunder Mensche braucht ein ganzheit- liches Denken, Handeln und Behandeln. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 202004, Produktform: Kartoniert, Autoren: Hecht, habil Karl, Seitenzahl/Blattzahl: 168, Keyword: Ratgeber; Prophylaxe; Alternativ Medizin, Fachschema: Medizin / Allgemeines, Einführung, Lexikon~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Familie und Gesundheit, Thema: Verstehen, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, Fachkategorie: Medizin, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Spurbuch Verlag, Verlag: Spurbuch Verlag, Verlag: Spurbuchverlag GmbH & Co. KG, Länge: 212, Breite: 169, Höhe: 13, Gewicht: 504, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.